Faux sites marchands : pourquoi ils réapparaissent en quelques heures après une fermeture
Un faux site marchand est retiré, et des sites de remplacement peuvent réapparaître en quelques heures. Selon le rapport d'Akamai relayé par Help Net Security, la cause tient à des kits d'hameçonnage, des hébergements et une infrastructure de paiement réutilisés. Voici ce que cela change pour votre façon d'acheter en ligne.
Sommaire5 sections
Que dit exactement le rapport d'Akamai ?
Le Fraud and Abuse Report 2026 d'Akamai est rapporté par Help Net Security. Je m'en tiens à ce que cet article en retient, sans l'étendre à tous les faux sites ni à la France. Le rapport original d'Akamai n'est pas cité ici : je n'en ai pas l'adresse officielle.
Le rapport décrit deux campagnes. La première est une fausse boutique en ligne : plus de 1 200 domaines en .shop hébergés derrière une seule adresse IP. Un domaine, c'est l'adresse que l'on tape dans le navigateur ; une adresse IP, c'est l'identifiant du serveur qui héberge le site.
Ces sites réutilisaient du HTML, du JavaScript et des modèles de pages de paiement. Leur but : collecter les numéros de carte, les dates d'expiration et les codes de sécurité.
La seconde campagne visait la billetterie et l'hospitalité d'un grand événement sportif. Certains parcours demandaient aussi des données de passeport ou de pièce d'identité.
Pourquoi un faux site fermé peut-il revenir en quelques heures ?
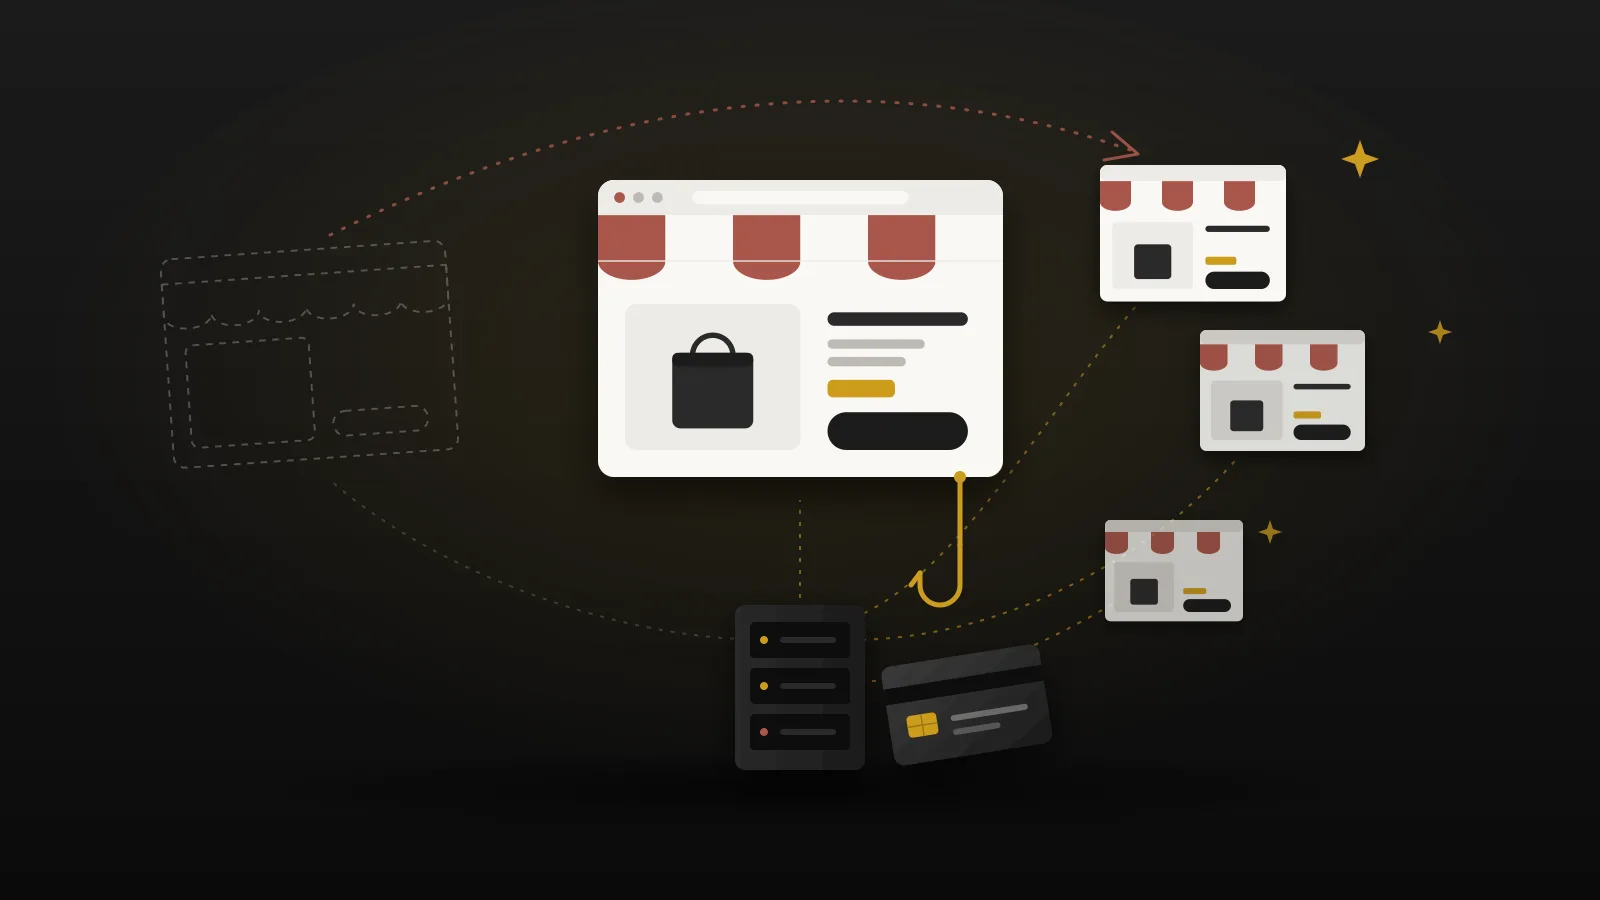
La source l'écrit ainsi : des kits d'hameçonnage, des arrangements d'hébergement et une infrastructure de paiement réutilisés permettent à des sites de remplacement d'apparaître en quelques heures après le retrait d'un site (« Reused phishing kits, hosting arrangements and payment infrastructure allow replacement sites to appear within hours of a website being removed »). Un kit d'hameçonnage, c'est un site « prêt à l'emploi » : pages, formulaires et code de collecte livrés en bloc.
Ce constat est général. Le rapport ne le rattache pas explicitement à la campagne .shop, et il ne donne pas de durée plus précise que « quelques heures ».
Pour fixer les idées, voici une explication de ma part, à lire comme une illustration et non comme un fait du rapport : si le gabarit, l'hébergement et le circuit de paiement existent déjà, il ne reste qu'à afficher le tout sous un nouveau nom. Fermer une façade ne détruit alors pas ce qui sert à encaisser et à collecter.
| Élément réutilisé | Ce que décrit la source | Effet pour les fraudeurs |
|---|---|---|
| Kits d'hameçonnage | Réutilisés (constat général) | Pas de site à reconstruire de zéro |
| Hébergement | Arrangements réutilisés ; une seule IP pour la campagne .shop | Un point d'appui commun derrière plusieurs adresses |
| Infrastructure de paiement | Réutilisée (constat général) | La collecte des cartes reste en place |
| HTML, JavaScript, pages de paiement | Réutilisés dans la campagne .shop | Des copies rapides sous de nouveaux noms |
Autrement dit, la rapidité de réapparition tient à de la réutilisation, pas à un travail neuf à chaque fois. C'est une bonne raison de ne pas voir dans un nom de domaine inconnu un signal rassurant ou inquiétant à lui seul : je conseille de juger un site sur ses signaux d'ensemble.
Que faire face à un site suspect ou après un paiement ?
Les « Soldes d'été : 7 conseils pour éviter les cyber-arnaques » de Cybermalveillance.gouv.fr, des conseils de période de soldes mais valables pour les sites marchands, recommandent de se méfier des offres trop généreuses, de lire l'adresse attentivement, puis de chercher le nom du site et ses avis.
Si vous avez déjà saisi votre carte, la fiche réflexe « hameçonnage » du même organisme détaille la marche à suivre. Dans les grandes lignes :
- Faire opposition auprès de votre banque.
- Conserver les preuves, en particulier le message d'hameçonnage. Mon conseil en plus : notez aussi l'adresse du site.
- Déposer plainte.
- Changer ses mots de passe, sur le site concerné et sur ceux où ils étaient réutilisés.
- Signaler : Signal Spam pour les courriels, le 33700 pour les SMS, et Phishing Initiative pour le site, qui peut en bloquer l'adresse.
Vous pouvez aussi signaler une arnaque en ligne sur SignalConso. D'autres sites identiques peuvent rester actifs ou réapparaître : signaler reste utile, mais ne remplace pas la prudence avant de payer. Ces démarches évoluent, vérifiez-les sur les pages officielles citées.
Pour un doute sur un poste touché, la page dépannage informatique à Agen est là en cas de besoin.
Questions fréquentes
Pourquoi un faux site marchand réapparaît-il après sa fermeture ?
Selon le rapport d'Akamai relayé par Help Net Security, des kits d'hameçonnage, des hébergements et une infrastructure de paiement réutilisés permettent à des sites de remplacement d'apparaître en quelques heures après un retrait. Ce constat est général : le rapport décrit par ailleurs une campagne de plus de 1 200 domaines .shop derrière une seule adresse IP, sans relier explicitement les deux.
Que faire quand on repère un faux site ?
La fiche réflexe hameçonnage de Cybermalveillance.gouv.fr recommande de signaler le site à Phishing Initiative, qui peut en bloquer l'adresse, et de signaler l'arnaque sur SignalConso. D'autres sites peuvent toutefois rester actifs ou réapparaître : ces signalements ne dispensent pas d'être prudent avant de payer.
J'ai saisi ma carte sur un faux site, que faire ?
Faites opposition auprès de votre banque, conservez les preuves, déposez plainte, changez vos mots de passe (sur le site concerné et ceux où ils étaient réutilisés), puis signalez le site. La fiche réflexe hameçonnage de Cybermalveillance.gouv.fr détaille les démarches, à vérifier dans leur version en vigueur.
Où signaler un faux site de vente ?
SignalConso, service public lié à la DGCCRF, permet de signaler une arnaque en ligne, et la fiche réflexe de Cybermalveillance.gouv.fr indique les autres démarches. Ces services évoluent : consultez leurs pages officielles pour connaître leur fonctionnement actuel.