Rencontres Informatique & Libertés : comment voir la rediffusion et que retenir ?
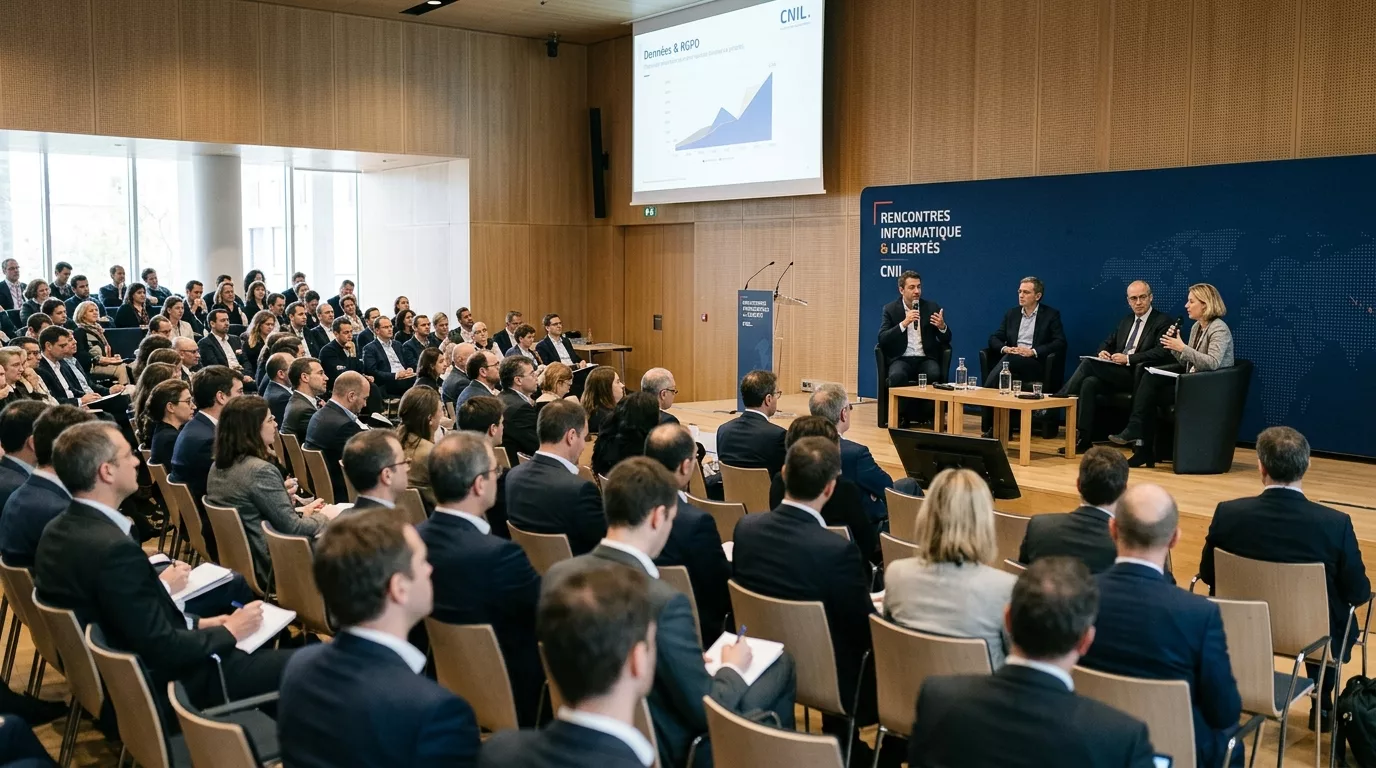
La Commission nationale de l'informatique et des libertés organise la 2e édition de ses Rencontres Informatique & Libertés lors d'une matinée d'échanges. Si vous recherchez la rediffusion vidéo ou la synthèse de ces débats, découvrez les modalités d'accès officielles et les points d'attention opérationnels pour votre infrastructure.
Sommaire7 sections
- Où et comment accéder à la rediffusion de cette 2e édition ?
- Quels enseignements concrets tirer des débats sur la sécurité ?
- Sanctions : comment statue la formation restreinte de la CNIL ?
- Quels écarts de conformité corriger au sein de votre réseau ?
- Quelles actions mener dès cette semaine pour votre infrastructure ?
- Questions fréquentes
- Sources
Lors d'une intervention récente auprès d'un cabinet comptable situé à Boé, nous avons constaté que l'équipe utilisait encore un unique compte partagé pour gérer une base de 120 Go de documents fiscaux et personnels. Le responsable pensait sincèrement que les communications institutionnelles du régulateur ne visaient que les multinationales de la tech. Pourtant, les travaux portés lors de la 2e édition des Rencontres Informatique & Libertés rappellent avec clarté que chaque structure locale manipulant des identités numériques engage sa responsabilité civile et pénale.
Cet événement matinal réunit des experts institutionnels, des techniciens et des délégués à la protection des données, c'est-à-dire les professionnels chargés de veiller au respect légal des traitements de données au sein d'une organisation. Pour les dirigeants d'entreprises du Lot-et-Garonne, ces séances permettent d'anticiper la doctrine de contrôle avant qu'une mise en demeure ne soit notifiée. Je constate trop souvent sur le terrain une incompréhension totale entre les exigences juridiques de l'autorité et la réalité technique des PME.
Où et comment accéder à la rediffusion de cette 2e édition ?
La question de l'accès à un flux vidéo intégral se pose dès la clôture des conférences institutionnelles. Il convient d'émettre une réserve formelle : la mise en ligne d'une rediffusion vidéo intégrale dépend des choix éditoriaux du régulateur et ces modalités de diffusion peuvent évoluer après la tenue des sessions. À ce jour, la disponibilité d'un enregistrement complet en accès libre n'est pas automatique pour chaque table ronde.
Pour vérifier si des captations ou des actes écrits sont disponibles sans tomber sur des plateformes trompeuses, appliquez cette méthode directe :
- Consulter l'espace événements du régulateur : vérifiez les publications officielles et le calendrier des travaux sur la plateforme de la séance plénière de la CNIL pour repérer les comptes rendus validés.
- Examiner les canaux de diffusion vidéo : rendez-vous sur la médiathèque institutionnelle ou le compte officiel de l'autorité pour visualiser d'éventuels extraits thématiques découpés par atelier.
- Télécharger les livrables de doctrine : récupérez les synthèses rédigées par les intervenants, qui résument les critères techniques attendus par les inspecteurs.
Je vous conseille d'éviter tout site tiers prétendant offrir une rediffusion intégrale en échange d'un formulaire de contact ou d'un paiement. Les éléments authentifiés sont toujours partagés gratuitement sur les canaux publics de l'État.
Quels enseignements concrets tirer des débats sur la sécurité ?
Les échanges de ces rencontres mettent en lumière une réalité technique nette : les infractions sanctionnées ne résultent que très rarement d'attaques informatiques militaires impossibles à déceler. Elles découlent d'oublis élémentaires, comme l'absence de journalisation, c'est-à-dire l'enregistrement chronologique des actions et connexions sur un système d'information. Sans ces traces écrites, un administrateur ne peut ni prouver une intrusion ni mesurer l'ampleur d'un vol de données.
La chaîne de sous-traitance logicielle a également occupé une place centrale durant cette matinée thématique. Lorsqu'une PME délègue la gestion de son infrastructure, elle demeure responsable de la sécurité des données confiées. Un artisan de Bon-Encontre qui confie ses sauvegardes à un tiers sans formaliser d'accord de confidentialité s'expose juridiquement en cas de fuite sur le serveur de destination.
La professionnalisation des compétences d'encadrement progresse aussi rapidement. L'autorité examine régulièrement la conformité d'organismes certificateurs pour garantir le niveau technique des délégués à la protection des données, renforçant ainsi la valeur des conseils délivrés aux organisations locales.
Sanctions : comment statue la formation restreinte de la CNIL ?
La structure répressive du régulateur suscite de nombreuses interrogations chez les chefs d'entreprise d'Agen et du Passage. Les décisions de sanction ne sont pas prises de manière arbitraire par les équipes qui réalisent les contrôles sur site. Elles relèvent d'une entité spécifique : la formation restreinte.
Cette instance collégiale comprend 5 membres et un président distinct du président de la commission, assurant une stricte séparation entre la phase d'instruction et le jugement. Comme le précise la documentation publique relative à la formation restreinte de la CNIL, cette assemblée examine les manquements graves notifiés par les agents de contrôle. Lors de ces séances, 1 dossier examiné peut faire l'objet de débats contradictoires approfondis avant toute délibération.
Dans la pratique, la formation restreinte n'inflige pas d'amende financière pour une simple coquille administrative. Elle sanctionne en priorité quatre défaillances critiques :
- La rétention excessive : la conservation de données clients durant plusieurs années après la clôture définitive d'un contrat sans archivage intermédiaire.
- Le défaut de chiffrement : la circulation de données nominatives en texte clair sur le réseau Internet public ou sur des clés USB non verrouillées.
- Le mot de passe par défaut : le maintien d'identifiants constructeurs sur des routeurs ou des caméras connectées au réseau de l'entreprise.
- Le refus de coopérer : l'absence délibérée de réponse aux injonctions de mise en conformité adressées par les services d'instruction.
Quels écarts de conformité corriger au sein de votre réseau ?
Pour un dirigeant de TPE ou de PME à Villeneuve-sur-Lot, la conformité ne consiste pas à rédiger des chartes théoriques que personne ne lit. Elle exige des mesures concrètes sur les postes de travail et les équipements réseau. Lors d'un dépannage pour un incident de configuration, nous remarquons souvent que la frontière entre sécurité opérationnelle et respect réglementaire est inexistante.
Si vous faites intervenir un technicien pour du dépannage informatique à Agen, la réinitialisation d'un accès administrateur doit obligatoirement s'accompagner d'une révocation des anciens comptes. De la même manière, le pilotage quotidien de votre parc via un contrat d'infogérance d'entreprise doit inclure l'application stricte des correctifs système pour limiter toute faille exploitable.
Le tableau ci-dessous met en parallèle les vulnérabilités couramment observées sur le terrain et la réponse technique requise :
| Point de vigilance | Pratique non conforme observée | Mesure technique attendue |
|---|---|---|
| Contrôle des accès | Compte générique partagé par plusieurs collaborateurs | Comptes individuels nominatifs avec double facteur d'authentification |
| Protection des disques nomades | PC portables professionnels dépourvus de chiffrement | Activation d'un chiffrement matériel global sur chaque terminal mobile |
| Conservation des historiques | Fichiers prospects archivés sans purge programmée | Mise en place d'une règle de suppression automatique selon la durée légale |
| Sécurité des serveurs | Systèmes d'exploitation obsolètes sans correctifs | Supervision proactive et déploiement régulier des correctifs de sécurité |
Quelles actions mener dès cette semaine pour votre infrastructure ?
Pour traduire les recommandations des Rencontres Informatique & Libertés sans alourdir votre budget, vous devez prioriser vos chantiers techniques. Je déconseille l'achat de solutions logicielles complexes tant que les mécanismes fondamentaux d'authentification et de sauvegarde ne sont pas maîtrisés.
Voici la feuille de route opérationnelle à suivre en interne :
- Cartographier les supports de stockage : listez l'ensemble des serveurs, postes de travail, disques externes et espaces cloud hébergeant des données de vos clients ou salariés.
- Auditer les droits utilisateurs : supprimez immédiatement les comptes des anciens collaborateurs et appliquez le principe du moindre privilège, c'est-à-dire attribuer à chaque utilisateur uniquement les droits strictement nécessaires à ses tâches.
- Isoler et tester les sauvegardes : vérifiez que vos copies de secours sont déconnectées du réseau principal pour empêcher un chiffrement par rançongiciel et testez une restauration effective.
- Évaluer vos risques avec un tiers : pour clarifier l'architecture globale de votre réseau, l'accompagnement d'un consultant informatique permet d'identifier les failles structurelles avant un sinistre.
La doctrine portée lors de ces événements institutionnels rappelle que la cybersécurité et la conformité forment un tout indissociable. Que vous ayez accès aux synthèses écrites ou aux extraits vidéo, l'enjeu principal réside dans votre capacité à mettre vos outils informatiques à niveau dès aujourd'hui.
Questions fréquentes
Où trouver la rediffusion officielle des Rencontres Informatique & Libertés ?
Les captations vidéo ou les synthèses officielles sont mises à disposition sur le site institutionnel cnil.fr dans la rubrique actualités. Il est recommandé de surveiller les publications du régulateur pour vérifier la mise en ligne des extraits ou résumés de la 2e édition.
Quel est le rôle de la formation restreinte de la CNIL ?
Composée de 5 membres et d'un président distinct du président de la CNIL, la formation restreinte est l'organe collégial indépendant chargé de prononcer des mesures correctrices et des sanctions financières à l'encontre des structures ne respectant pas les règles.
Une TPE ou un artisan du Lot-et-Garonne peut-il faire l'objet d'un contrôle ?
Oui. Tout organisme qui manipule des données personnelles, quelle que soit sa taille, doit appliquer les mesures techniques de protection élémentaires. L'autorité contrôle particulièrement la sécurité des mots de passe, l'archivage et la gestion des sous-traitants.