Automates Modicon M340 : ce que révèle la dernière alerte de sécurité Schneider Electric
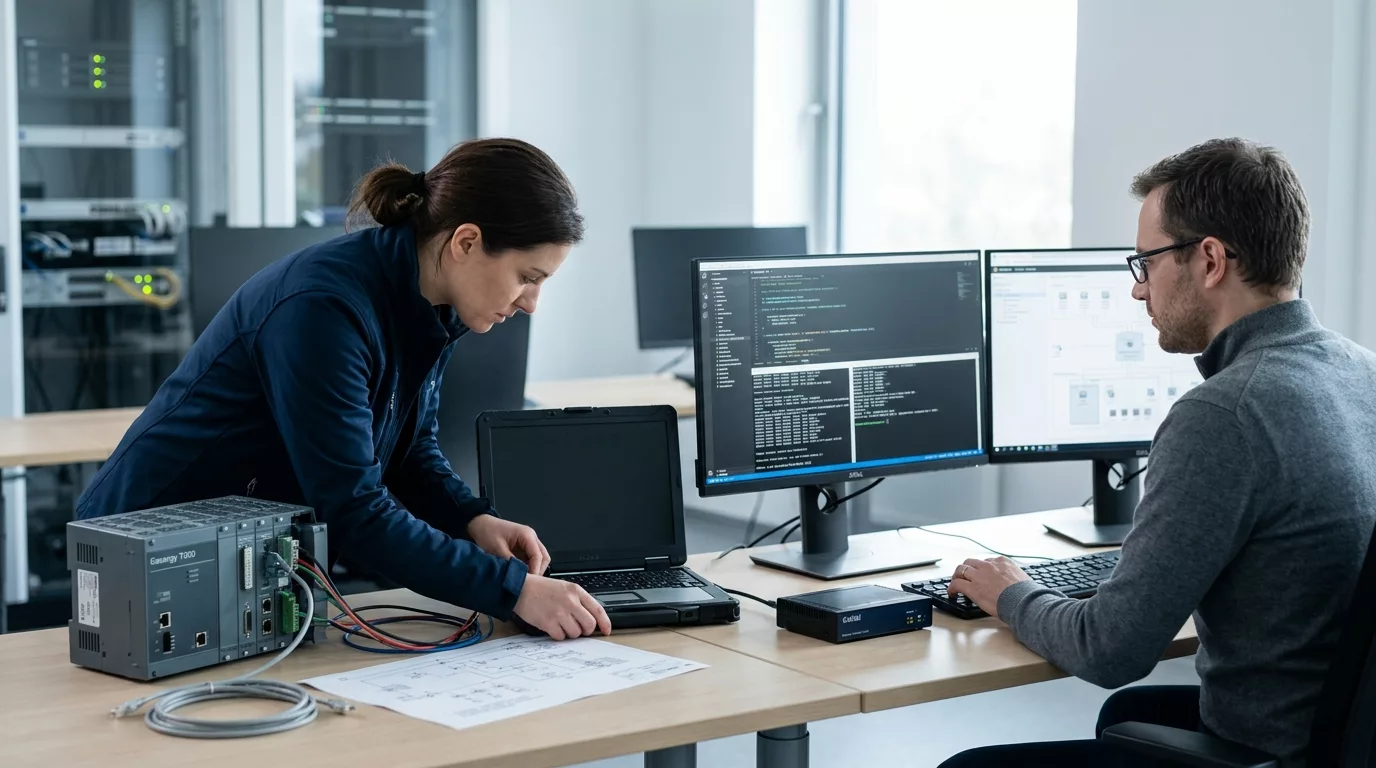
Une alerte de sécurité vise plusieurs modules de communication de l'automate Modicon M340, référence largement utilisée dans les lignes de production françaises. Un défaut mal corrigé peut provoquer un déni de service, c'est-à-dire un blocage de la communication entre l'automate et le reste de l'installation. Voici ce que cela signifie concrètement pour les ateliers et PME industrielles qui font tourner ce matériel.
Sommaire7 sections
- Qu'est-ce que révèle cette alerte sur les Modicon M340 ?
- Pourquoi cela concerne aussi les PME industrielles du Lot-et-Garonne ?
- Quels modules sont concernés, et à quoi servent-ils ?
- Une coupure réseau n'est pas toujours une panne : comment le vérifier ?
- Que faire concrètement dans votre atelier ?
- Questions fréquentes
- Sources
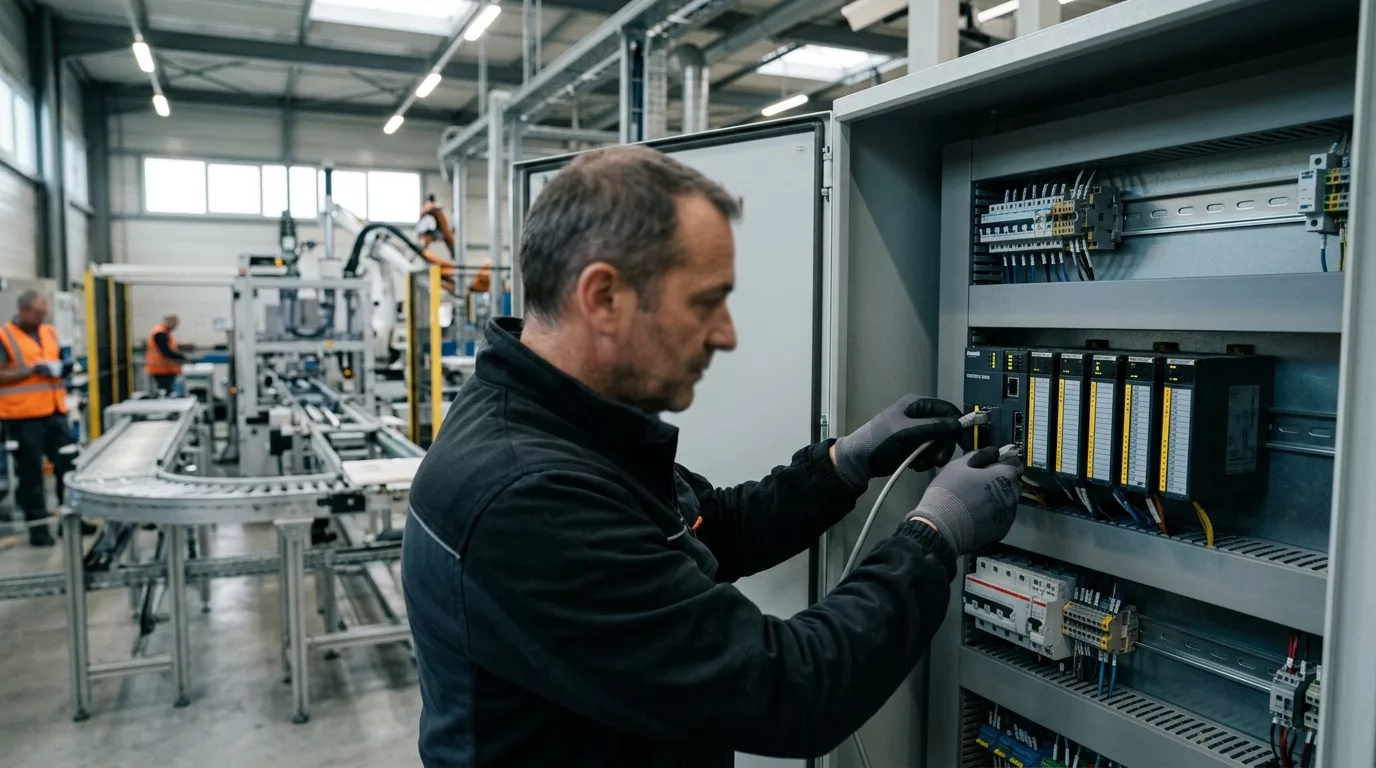
Un automate qui cesse soudain de dialoguer avec son pupitre de commande, une ligne qui s'arrête sans raison apparente, un technicien qui relance tout et croit à un bug passager : dans une scierie, une conserverie ou un atelier de métallerie du Lot-et-Garonne, ce genre d'automate Modicon M340 pilote souvent une ligne entière, parfois seul, sans supervision permanente. Une alerte de sécurité récente concernant plusieurs de ses modules de communication mérite qu'on s'y arrête, même si l'atelier n'a jamais entendu parler de cybersécurité industrielle.
Qu'est-ce que révèle cette alerte sur les Modicon M340 ?
L'alerte porte sur des modules réseau associés à l'automate Modicon M340 et à sa version plus récente, le M580 : des cartes qui permettent à l'automate de communiquer en Modbus TCP ou en Ethernet/IP avec les autres équipements de l'atelier (supervision, pupitres, autres automates). Une faille non corrigée expose ces modules à un déni de service, c'est-à-dire une saturation ou un blocage qui empêche l'automate de répondre normalement, sans forcément détruire de données.
Ce n'est pas la première fois que cette gamme fait l'objet d'une alerte. Le CERT-FR avait déjà signalé que les processeurs Modicon M340 (références commençant par BMXP34) équipés d'une version de firmware antérieure à SV3.51 cumulaient plusieurs vulnérabilités, certaines permettant une exécution de code à distance ou une atteinte à l'intégrité des données. La nouvelle alerte, publiée par l'agence américaine de cybersécurité CISA, cible spécifiquement les modules de communication plutôt que le processeur lui-même.
Pourquoi cela concerne aussi les PME industrielles du Lot-et-Garonne ?
Le Modicon M340 n'est pas un équipement de niche : c'est l'un des automates les plus répandus dans l'industrie française depuis plus d'une décennie, y compris chez des PME sans service informatique dédié. Je le constate régulièrement sur le terrain : dans les ateliers, l'automate est vu comme une machine de production, pas comme un ordinateur, et personne ne pense à vérifier sa version logicielle une fois l'installation posée.
Or ces automates sont souvent raccordés au réseau de l'entreprise pour la supervision à distance ou la remontée de données, parfois avec un accès Internet mal maîtrisé pour la maintenance à distance du fabricant ou de l'intégrateur. C'est précisément ce type de configuration qui transforme une faille théorique en risque réel d'arrêt de production.
Quels modules sont concernés, et à quoi servent-ils ?
L'alerte cite plusieurs références précises de modules de communication associés au M340 et au M580. Voici à quoi ils servent, pour situer le niveau de risque selon votre installation :
| Référence | Fonction | Ce qu'il faut vérifier |
|---|---|---|
| BMXNOE0100 / BMXNOE0110 | Module Ethernet Modbus/TCP, parfois avec FactoryCast pour supervision web | Version de firmware du module et accessibilité depuis le réseau bureautique |
| BMXNOC0401 | Module réseau Ethernet/IP et Modbus TCP à 4 ports RJ45 | Segmentation réseau : ce module ne doit pas être visible depuis Internet |
| BMXNOR0200H | Module de communication IEC 60870-5-101/104 et DNP3 pour environnements sévères | Utilisé souvent en énergie ou traitement de l'eau : criticité plus élevée |
| BMXNGD0100 | Module de service de données globales pour Modicon M580 | Concerne les installations les plus récentes migrées vers le M580 |
Une coupure réseau n'est pas toujours une panne : comment le vérifier ?
Sur le terrain, une communication Modbus TCP fonctionne normalement sur le port 502. Un automate qui perd le contact avec sa supervision n'est pas forcément victime d'une attaque : cela peut aussi venir d'un pare-feu trop strict qui confond les échanges cycliques de l'automate avec une tentative d'attaque par force brute. Avant de conclure à un incident de sécurité, un diagnostic réseau simple permet d'y voir clair :
- Vérifier que l'adresse IP configurée sur le Modicon M340 appartient bien à une plage privée, et n'est pas une adresse publique qui fausserait le routage.
- Réaliser une capture de trames (avec un outil comme Wireshark) sur le port du commutateur relié à l'automate, pour observer si celui-ci envoie un paquet de fermeture de connexion.
- Consulter les journaux du pare-feu pour vérifier que les requêtes cycliques de l'automate ne sont pas bloquées ou filtrées à tort comme un comportement suspect.
Cette démarche ne remplace pas l'application du correctif, mais elle évite de perdre des heures de production à chercher une panne mécanique là où le problème est réseau.
Que faire concrètement dans votre atelier ?
La bonne nouvelle, c'est que la réponse ne demande pas forcément un expert en automatisme certifié Schneider Electric, dont je ne peux pas garantir la disponibilité près d'Agen. Une bonne partie du travail relève de l'hygiène réseau de base :
- Isoler l'automate sur un réseau local dédié à la production, séparé du réseau bureautique et sans accès direct à Internet.
- Vérifier la version des modules de communication et du firmware du processeur (SV3.51 ou supérieure pour les CPU BMXP34*, selon l'avis du CERT-FR), en confirmant l'information exacte auprès de Schneider Electric ou d'un intégrateur habilité.
- Restreindre les règles de pare-feu aux seules adresses IP qui doivent réellement dialoguer avec l'automate, plutôt que d'ouvrir largement le port 502.
- Documenter le parc : combien d'automates, quelles versions, quels accès distants existent réellement dans l'atelier.
Ces montants et versions évoluent avec le temps : avant toute intervention, vérifiez la fiche à jour sur le site du CERT-FR ou directement auprès de Schneider Electric. La mise à jour du firmware d'un processeur industriel via EcoStruxure Control Expert reste une opération technique qui se prépare, généralement accompagnée par l'intégrateur qui a posé l'installation.
Pour la partie qui relève du réseau informatique de l'entreprise — segmentation, pare-feu, cartographie des accès distants — un audit avec un prestataire IT généraliste a du sens, y compris pour préparer le dialogue avec l'intégrateur automatisme. C'est le type de mission que couvre une infogérance d'entreprise à Agen, et plus largement le volet infrastructure et sécurité réseau que propose Le Bon Contact aux PME du secteur.
À noter enfin, pour éviter toute confusion en cherchant des informations en ligne : le sigle « M340 » désigne aussi bien cet automate industriel qu'une puce graphique AMD Radeon ou une nuance d'acier utilisée en mécanique — trois produits totalement indépendants qui portent la même appellation commerciale.
Si votre entreprise fait tourner ce type d'équipement sans jamais avoir audité son réseau industriel, la question n'est pas de savoir si une faille sera un jour exploitée, mais si vous le saurez à temps pour réagir avant l'arrêt de ligne. Le maillage de prestataires informatiques autour d'Agen peut vous orienter vers les bons interlocuteurs, réseau comme automatisme, selon la nature exacte du besoin.
Questions fréquentes
Le Modicon M340 est-il concerné même s'il n'est pas relié à Internet ?
Le risque est plus faible mais pas nul. Un automate isolé du réseau bureautique et d'Internet limite fortement l'exposition, mais un accès de maintenance à distance mal configuré, une clé USB ou un poste de supervision compromis peuvent encore servir de porte d'entrée. La segmentation réseau reste la première protection efficace.
Comment savoir si mon automate utilise un module ou un firmware concerné ?
La référence du module (visible sur l'étiquette du boîtier, par exemple BMXNOE0100 ou BMXNOC0401) et la version logicielle installée doivent être relevées, puis comparées à la fiche officielle du CERT-FR ou de Schneider Electric. En cas de doute, l'intégrateur qui a réalisé l'installation dispose généralement de cette information.
Un pare-feu peut-il bloquer un Modicon M340 sans qu'il y ait d'attaque ?
Oui, c'est un cas fréquent. Les échanges Modbus TCP cycliques d'un automate peuvent être identifiés à tort comme des tentatives d'attaque par force brute par un pare-feu mal réglé, provoquant des coupures de communication qui n'ont rien à voir avec une faille de sécurité.
Faut-il un spécialiste en automatisme pour appliquer le correctif ?
La mise à jour du firmware d'un processeur industriel via l'outil de programmation dédié (EcoStruxure Control Expert) est une opération technique qui se prépare avec l'intégrateur ayant posé l'installation. En revanche, la sécurisation du réseau autour de l'automate (segmentation, règles de pare-feu, cartographie des accès) relève d'une compétence informatique classique.
Où trouver la liste officielle des versions corrigées ?
Ces informations évoluent : la référence à consulter est l'avis du CERT-FR et la documentation officielle Schneider Electric, à vérifier avant toute action plutôt que de se fier à un chiffre daté.